IT資産管理の始め方:台帳の作り方とOSSツール(Snipe-IT)での運用手順
必須7項目に絞ったIT資産台帳のテンプレートと、OSSのSnipe-ITをDocker Composeで構築して貸出・返却・QRコード棚卸し・バックアップまで回す手順を、情シスの…
全トピックの最新記事を時系列で。
必須7項目に絞ったIT資産台帳のテンプレートと、OSSのSnipe-ITをDocker Composeで構築して貸出・返却・QRコード棚卸し・バックアップまで回す手順を、情シスの…
Git Flow・GitHub Flow・Trunk-Basedを人数とリリース頻度で比較し、小規模チームにGitHub Flowを勧める理由、ブランチ保護とマージ方式、命名規則…
Anthropicのターミナル型AIエージェントClaude Codeの仕組み、npmでの導入、CLAUDE.mdと権限設定、VS Code/JetBrains連携、料金の考え方…
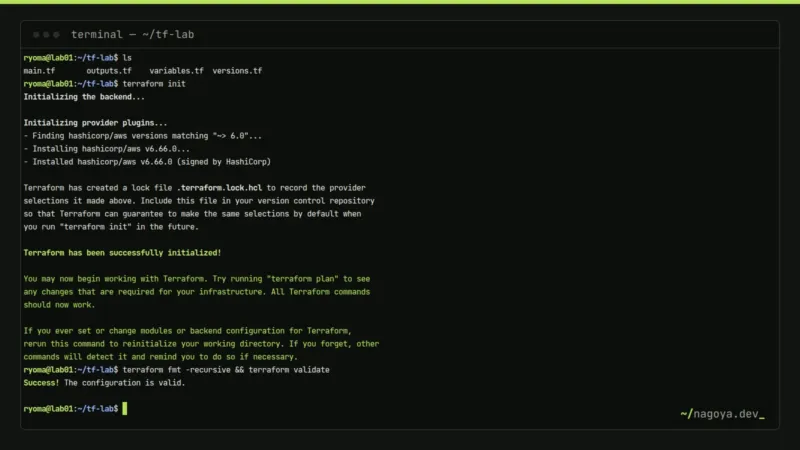
TerraformでAWSのVPC・SG・EC2をコード化する手順。init/plan/apply、S3バックエンドとuse_lockfile、prevent_destroyやm…
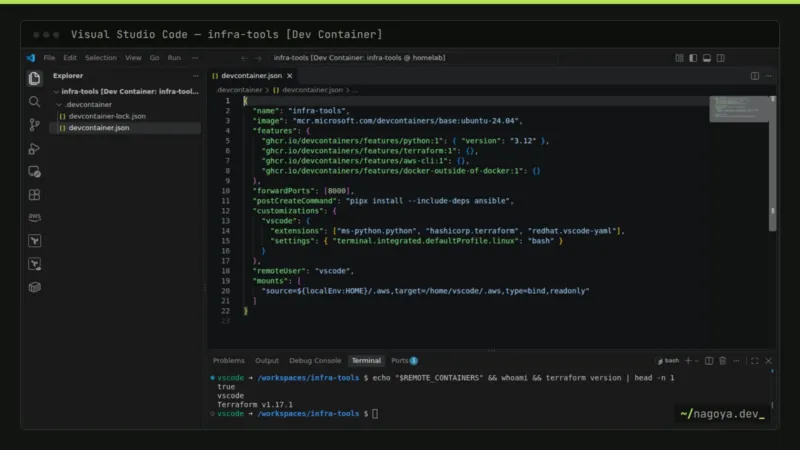
VS Code Serverの仕組み、~/.ssh/configの書き方、拡張機能がどちら側で動くか、ポート転送、devcontainer.jsonの主要キーとチーム共有、接続で…
wsl --installからUbuntuの導入、systemd有効化、WSL内へのDocker Engine導入とDocker Desktopとの違い、/mnt/cが遅い理由、…
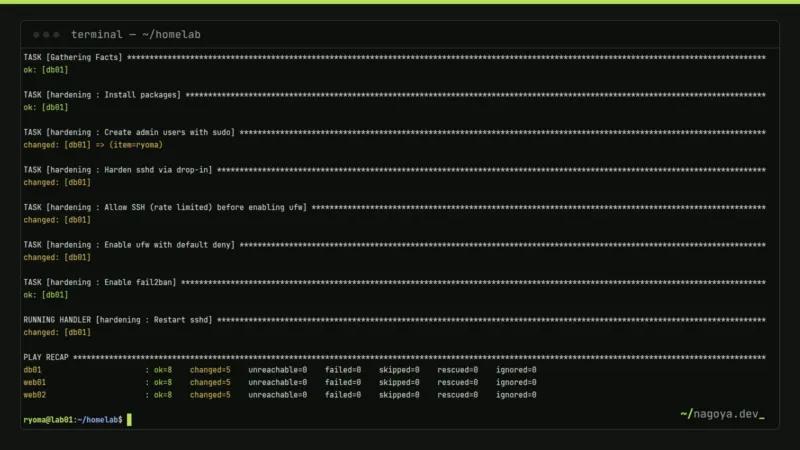
SSH経由でエージェントなしにサーバー設定を自動化するAnsible入門。インベントリ、Playbook、ハンドラー、ロール、Vaultを押さえ、SSHハードニングを冪等に配る実…
ワークフロー構文、トリガー、キャッシュとマトリクス、Secrets、GHCRへのDockerビルド、SSH+rsyncでのデプロイ、SHA固定と権限最小化までを実例で解説します。
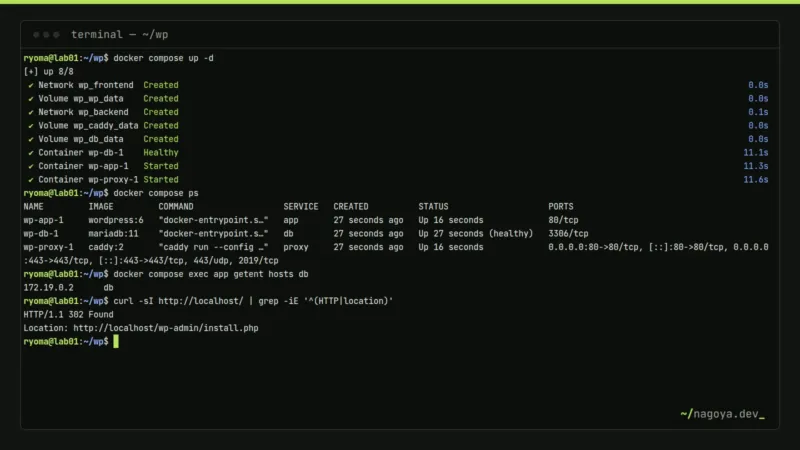
Docker Engineの導入からCaddy・WordPress・MariaDBの3層構成をcompose.yamlで動かすまでの手順。.envの優先順位、healthchec…
侵入→横展開→持ち出し→暗号化→脅迫の各段階で効く対策を整理。攻撃者に消されない3-2-1-1-0バックアップ、発覚時の初動手順、相談先と報告義務、身代金の判断、BCPと訓練の進…
EDRが端末の挙動をどう記録し、正規ツールの悪用をどう検知して隔離するかを解説。EPP・XDR・MDR・NDRの違い、選定基準、アラートを誰が見るかの体制、PoCから展開までの流…
NIST SP 800-207の原則と境界型防御との違いを整理し、Microsoft 365やGoogle Workspaceの既存機能だけで進めるID→端末→アクセス制御の90…
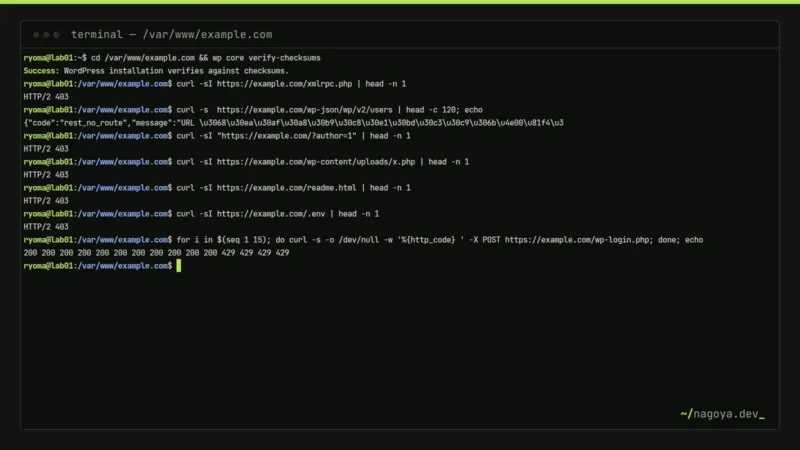
ログイン総当たり・xmlrpc.php・プラグイン脆弱性という3つの入口を、nginxの拒否設定とレート制限、Cloudflare WAF、二要素認証、バックアップと監視で塞ぐ手…
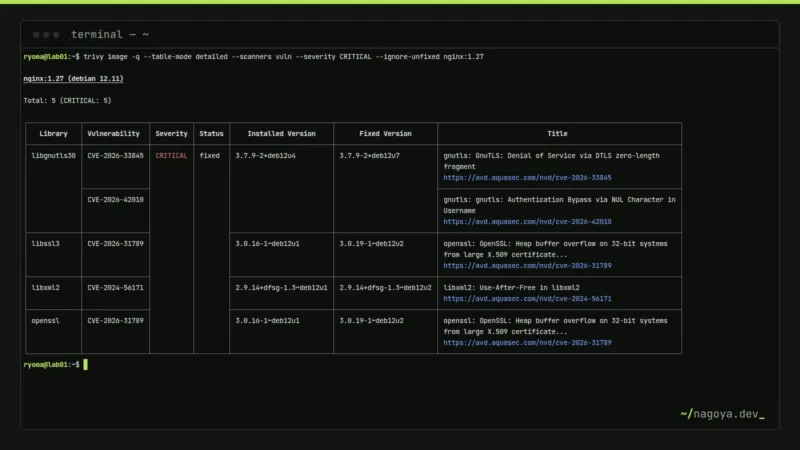
CVE・CVSS・KEV・EPSSの読み方から、Trivyによるイメージ・サーバー・IaC・シークレットのスキャン、SBOM生成、GitHub Actionsのゲート、修正SLA…
SMS・認証アプリ・パスキーのフィッシング耐性の差から、Microsoft 365とGoogle Workspaceの強制設定、例外と緊急用アカウント、紛失時の対応、パスキー移行…
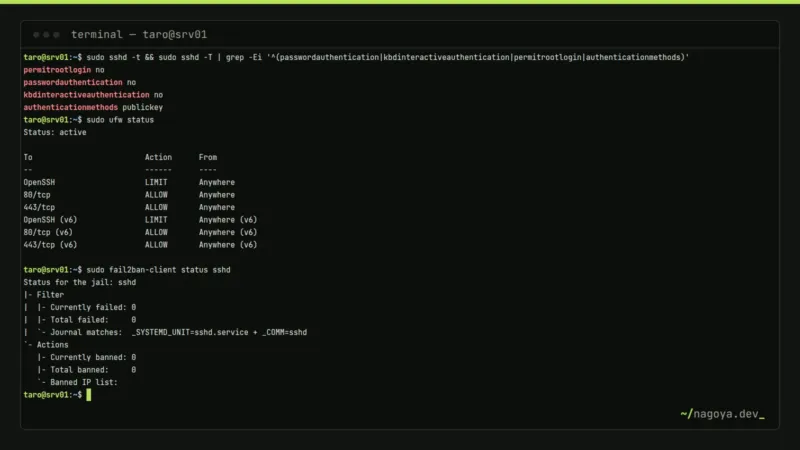
Ubuntu Server 24.04を公開する前に済ませる設定を手順化。SSH鍵認証への切り替え、ufw、fail2banのjail.local、unattended-upgr…
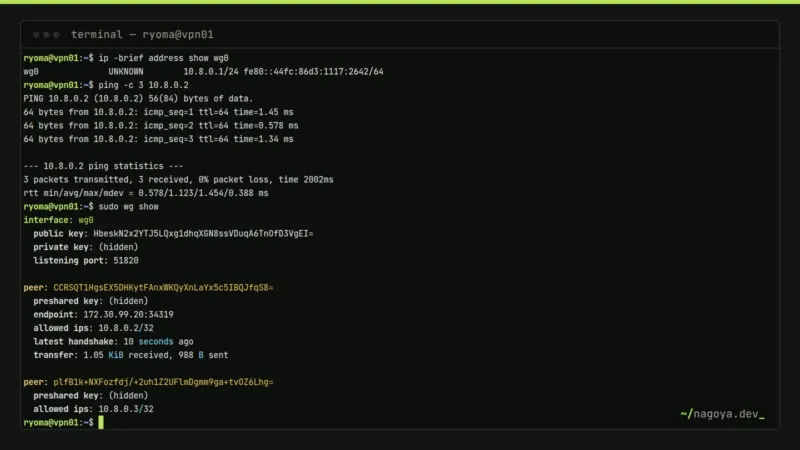
Ubuntu 24.04にWireGuardを構築し、Windows・スマートフォンから接続するまでの手順。wg0.confの各行の意味、nftablesのNAT、MTU・DNS…
オンプレとクラウドを費用・拡張性・運用負荷・法規制の軸で比較し、クラウド回帰が起きる背景、ワークロード特性別の判断表、ハイブリッド構成の型、FinOpsの3段階を整理します。
NAS・メディア配信・広告ブロックDNS・仮想化・ローカルLLMなど自宅サーバーの用途10選と、ミニPC・Raspberry Pi・中古PCの選び方、電気代の計算式、安全な外部公…
802.1QタグとPVIDの仕組みから、サーバー・信頼端末・IoT・ゲスト・管理の5 VLAN設計表、OPNsense/UniFiの設定、ファイアウォールルール、mDNS中継、確…